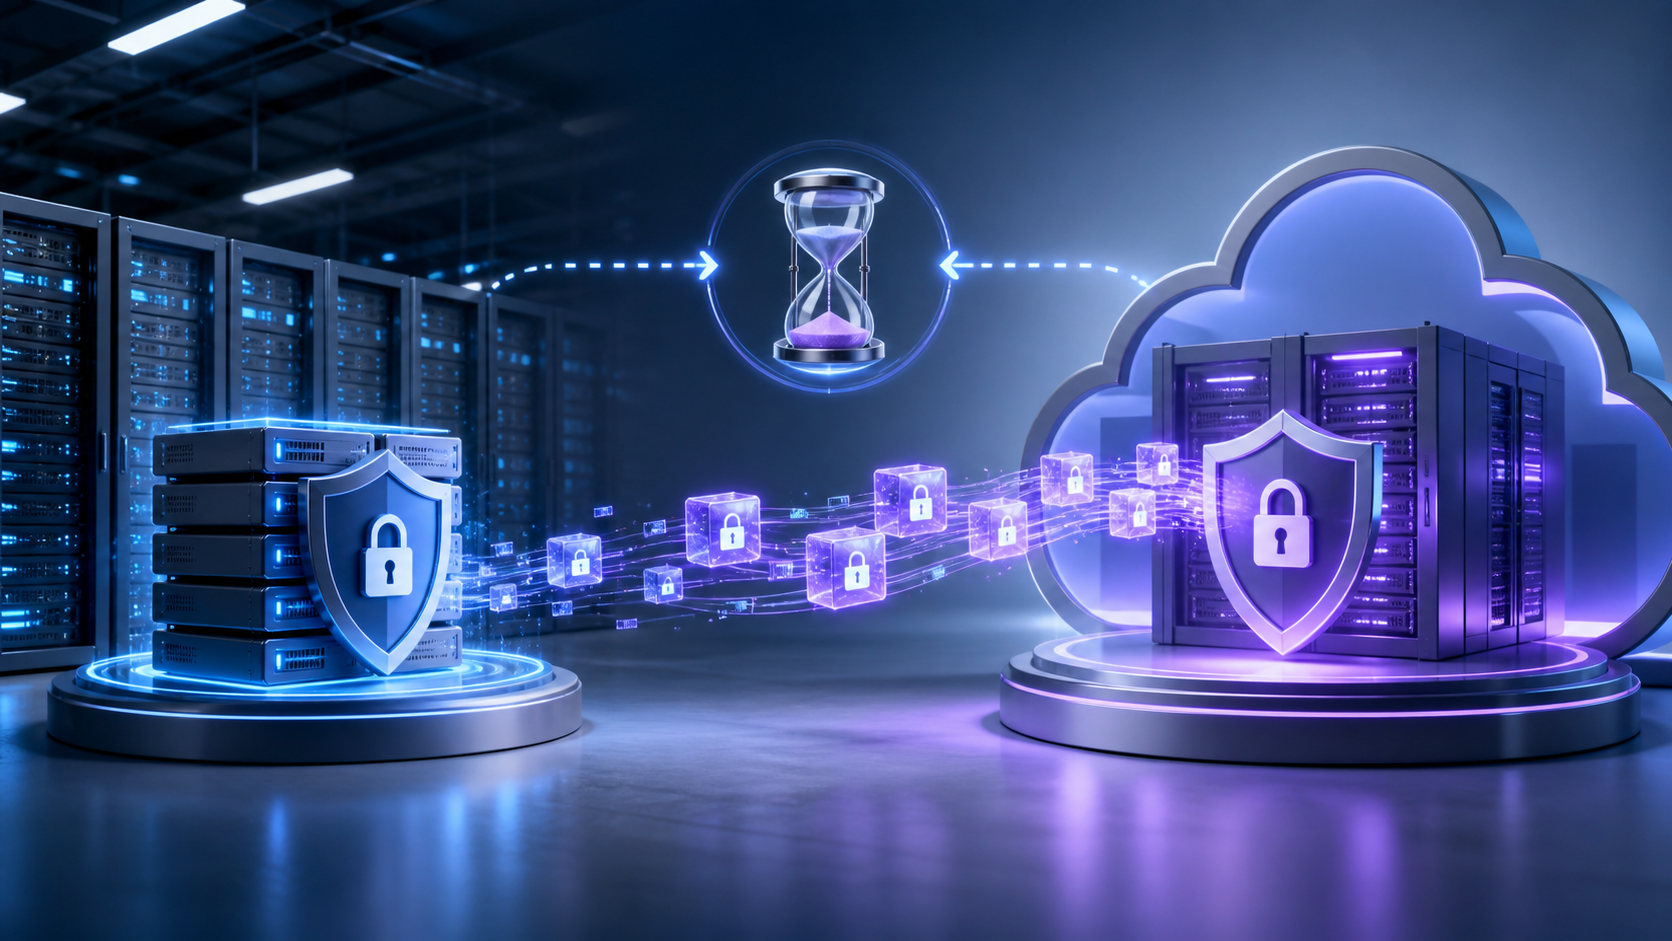
앤트로픽이 고성능 AI 모델을 이용하는 기업 고객의 데이터 보관 방식을 손질한다. 30일 보관 원칙은 유지하되, 데이터는 고객이 관리하는 클라우드에 두고 앤트로픽은 별도로 보관하지 않는 구조다.
클로드 코드 책임자인 보리스 체르니는 21일 공개 게시물을 통해 고객사와 관련 시스템을 준비해 왔으며 올가을 도입할 예정이라고 밝혔다. 고성능 모델에 필요한 안전 조치와 기업의 개인정보 보호·규제 준수 요구를 함께 맞추겠다는 설명이다.

30일 규정은 그대로, 보관 주체가 달라진다
앤트로픽의 공식 API 문서는 일반적으로 대화 내용을 보관하지 않지만, ‘대상 모델(Covered Models)’에는 30일 보관 요건이 적용된다고 안내한다. 회사는 이용자의 명시적 허락 없이 보관 데이터를 모델 학습에 사용하지 않는다는 원칙도 제시하고 있다.
기존 무보관 방식인 ZDR은 자격을 갖춘 기업 계정과 일부 기능에 제공되지만, 대상 모델은 예외다. 새 방식은 보관 기간을 없애는 대신 저장 장소와 관리 권한을 고객 쪽으로 옮겨 이 간극을 줄이는 데 초점이 맞춰졌다.

보안 탐지와 기업 데이터 통제의 절충안
앤트로픽은 고성능 모델에서 새로운 사이버 공격을 탐지하려면 일정 기간의 데이터가 필요하다는 입장이다. 반면 규제 산업의 기업은 민감한 업무 데이터를 외부 사업자 서버에 남기는 데 부담을 느낄 수 있다.
이번 변경은 이 두 요구를 분리해 해결하려는 접근이다. 안전 모니터링에 필요한 30일이라는 기간은 유지하면서도 저장 인프라와 접근 통제는 기업 고객이 맡도록 하는 방식이다.
도입 전 계약 범위와 운영 책임 확인해야
다만 적용 대상 모델과 클라우드 환경, 고객이 맡게 될 보안·감사 책임은 계약별로 달라질 수 있다. 앤트로픽도 최신 자격 조건은 계약 내용이나 담당자 확인이 필요하다고 안내하고 있다.
올가을 새 시스템이 실제로 도입되면 기업은 저장 위치뿐 아니라 암호화 키 관리, 접근 기록, 삭제 절차까지 함께 점검해야 한다. AI 안전을 위한 데이터 활용과 기업의 통제권 사이에서 어떤 운영 기준이 자리 잡을지가 다음 관전 포인트다.